Проверка ссылок и доменов
Помогает обнаруживать признаки фишинга, подозрительные домены и потенциально опасные интернет-адреса.
Дополнительный уровень защиты от фишинга, интернет-мошенничества, подозрительных ссылок, приложений и доступных сетевых угроз.
Проверяй. Думай. Будь в безопасности.
Инструменты, которые помогают заметить угрозу до того, как вы нажмёте на ссылку или установите приложение.
Помогает обнаруживать признаки фишинга, подозрительные домены и потенциально опасные интернет-адреса.
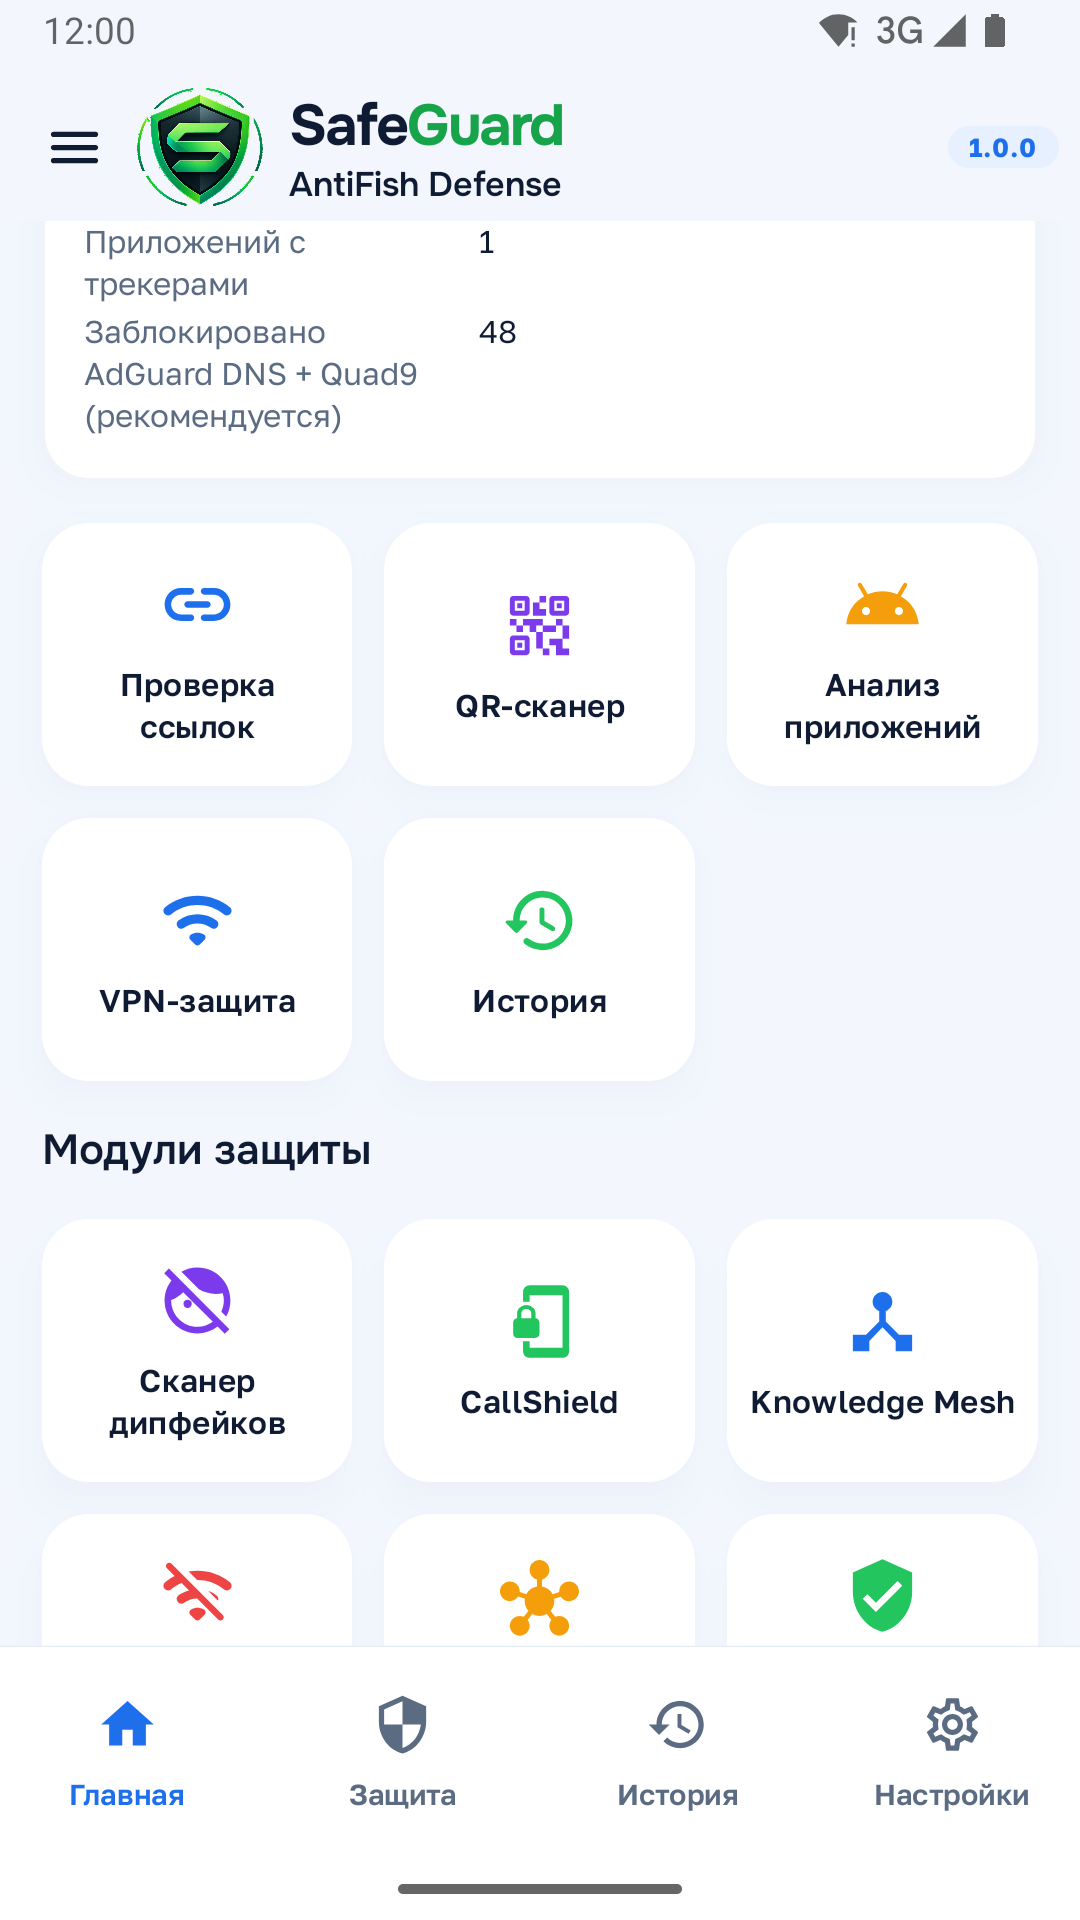
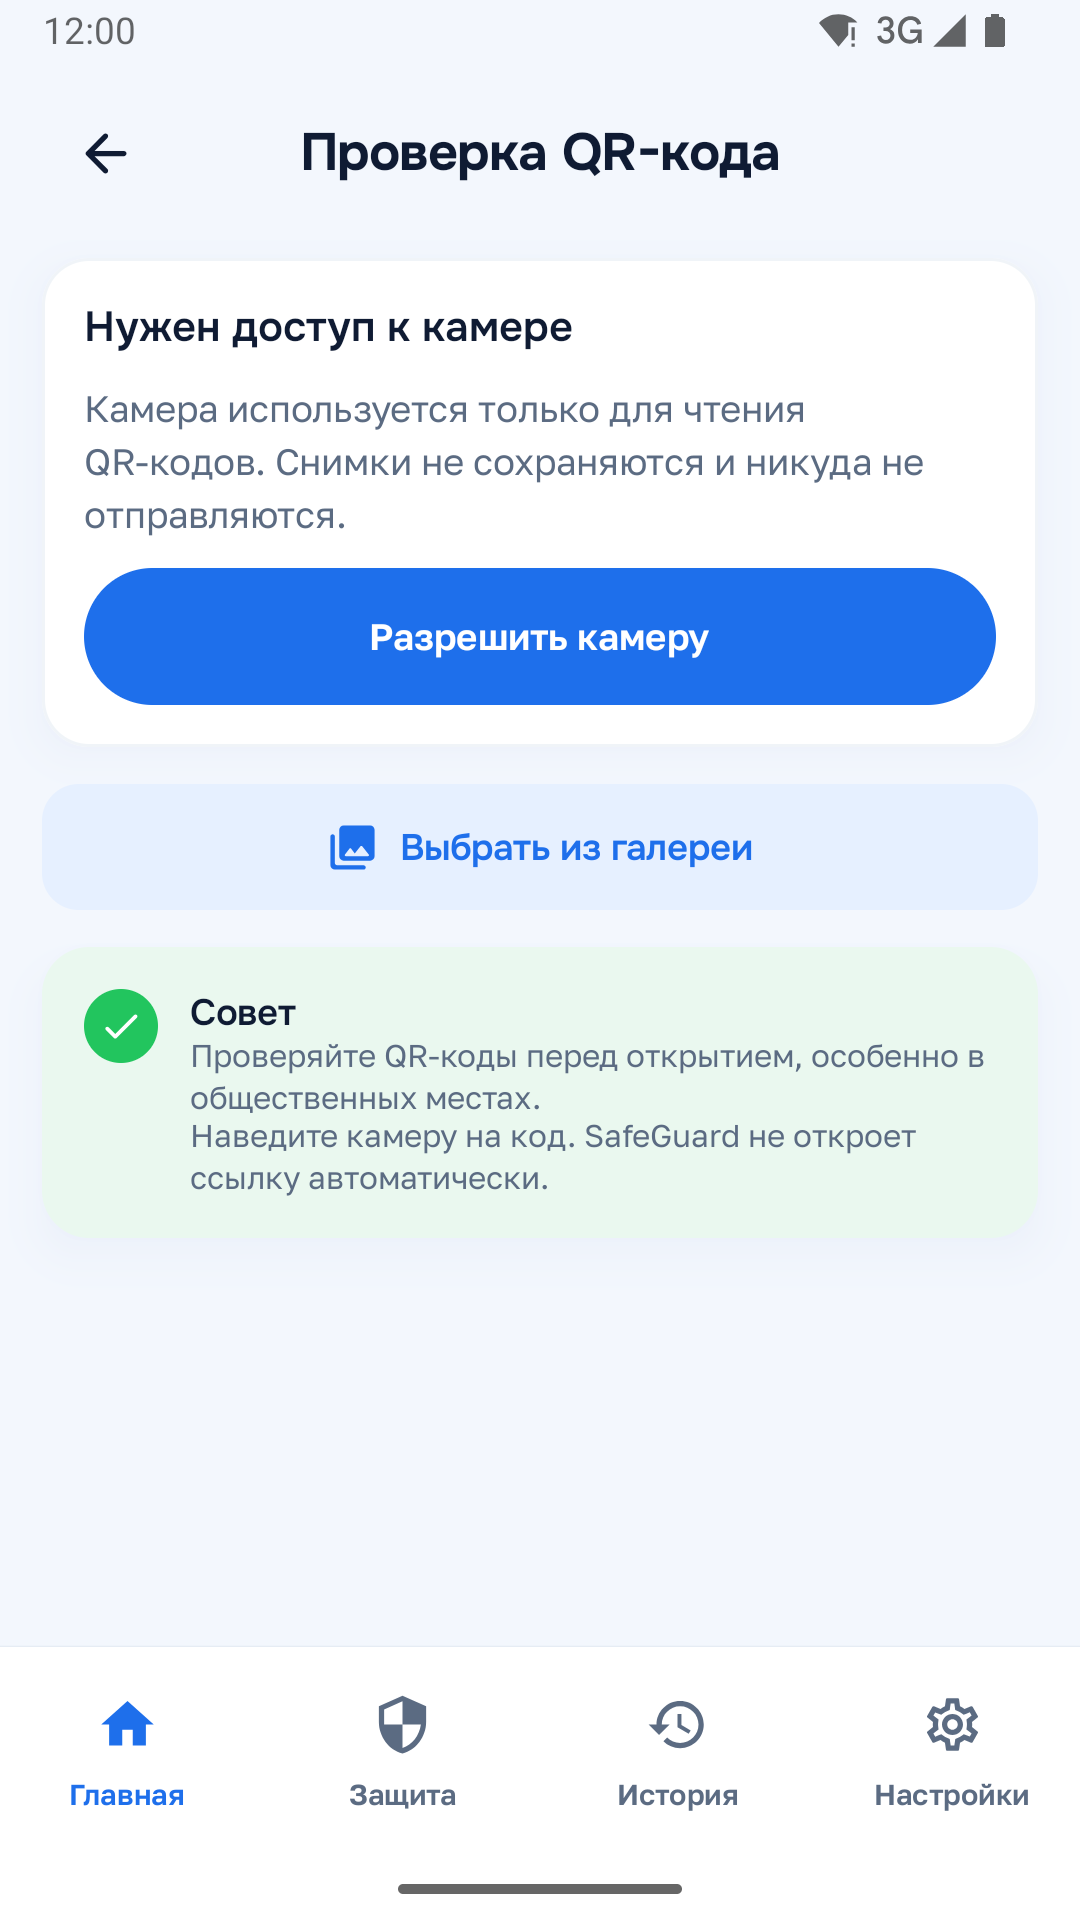
Позволяет проверить содержимое QR-кода перед переходом по ссылке. Ссылка не открывается автоматически.
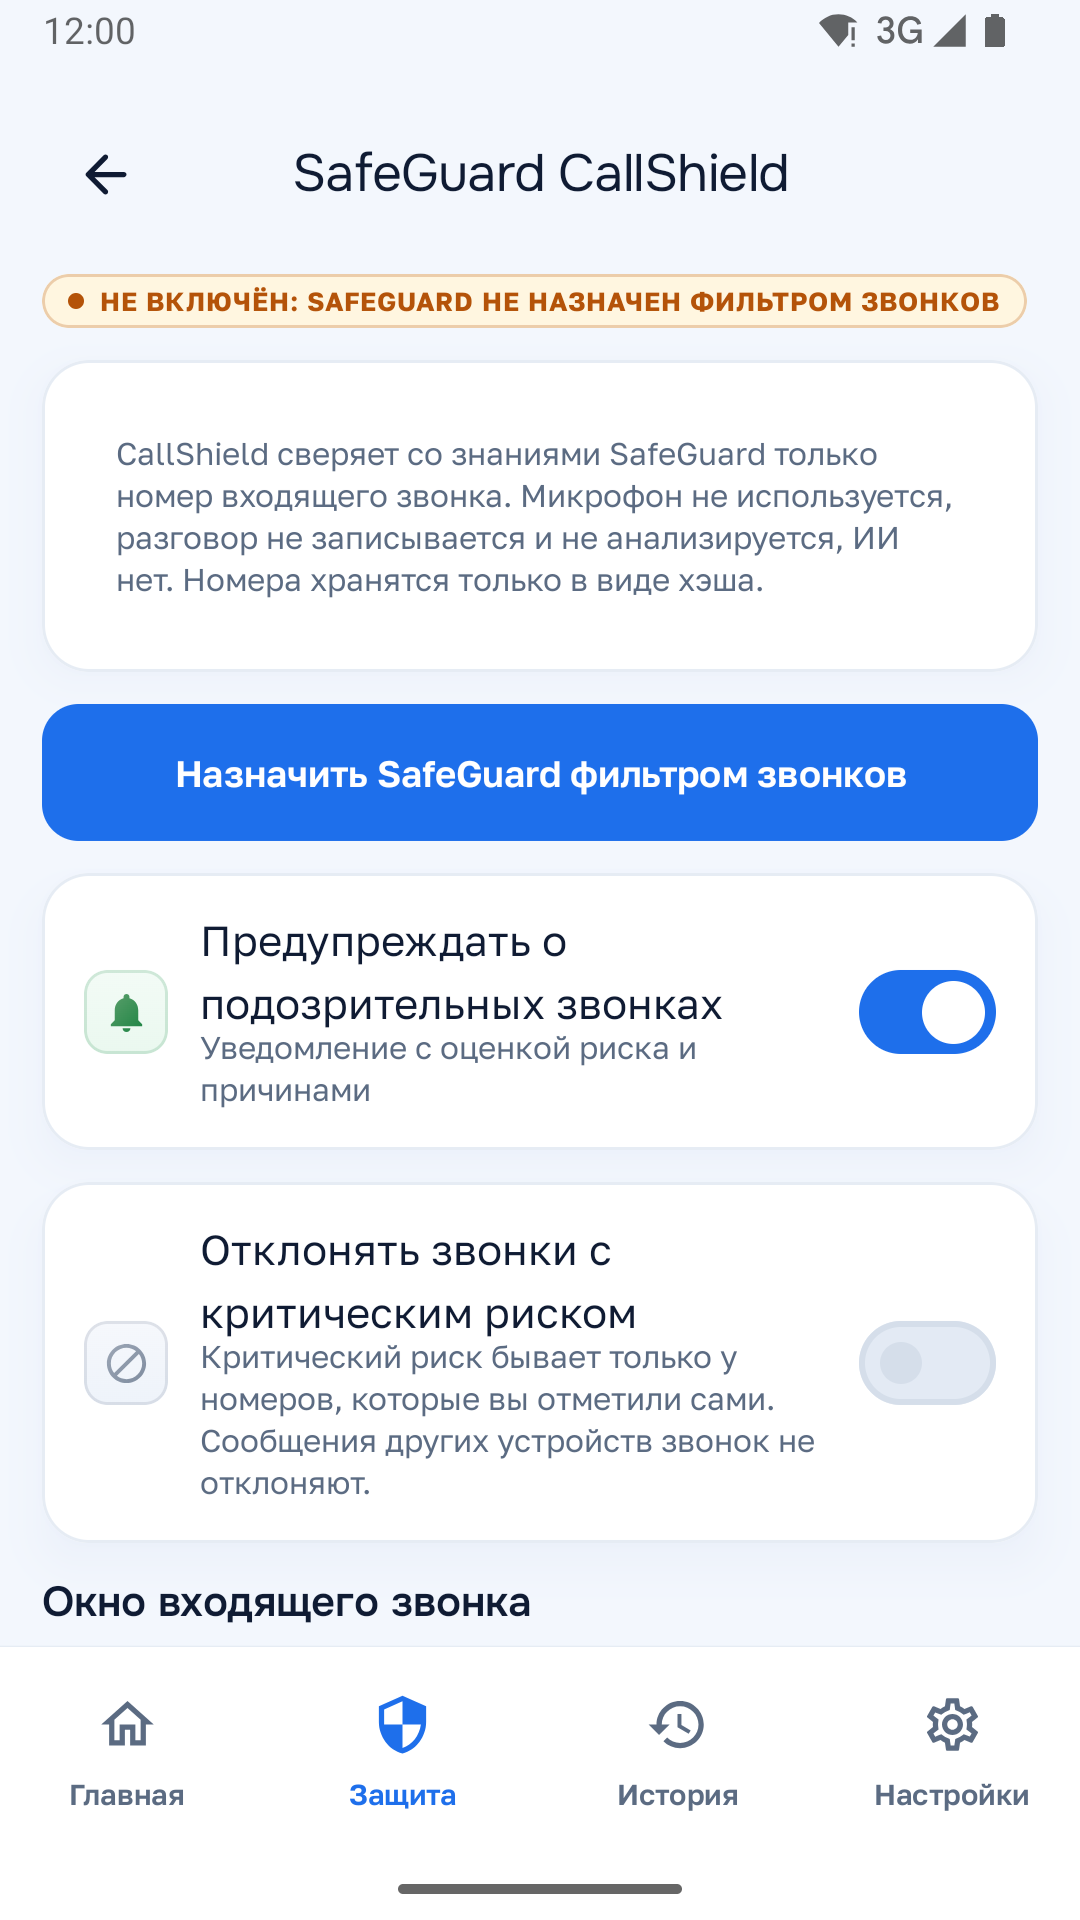
Помогает отображать доступную информацию и предупреждения о подозрительных номерах в поддерживаемых Android-сценариях.
Проверяет доступные характеристики APK и приложений с использованием локальных правил, IOC, эвристического анализа и других доступных механизмов.
Использует Android VpnService для поддерживаемых функций локальной сетевой защиты.
Помогает обнаруживать и блокировать известные advertising/tracking endpoints согласно настройкам пользователя.
Privacy
SafeGuard AntiFish Defense проектируется с принципом минимизации данных. Основные защитные функции выполняются локально на устройстве там, где это технически возможно.
SafeGuard не должен получать содержимое паролей, PIN-кодов, CVV-кодов и одноразовых кодов для выполнения обычных локальных проверок.
При использовании функций, которым требуется сетевое обращение, может передаваться только информация, необходимая для выполнения соответствующей функции. Конкретное поведение зависит от включённых пользователем функций и версии приложения.
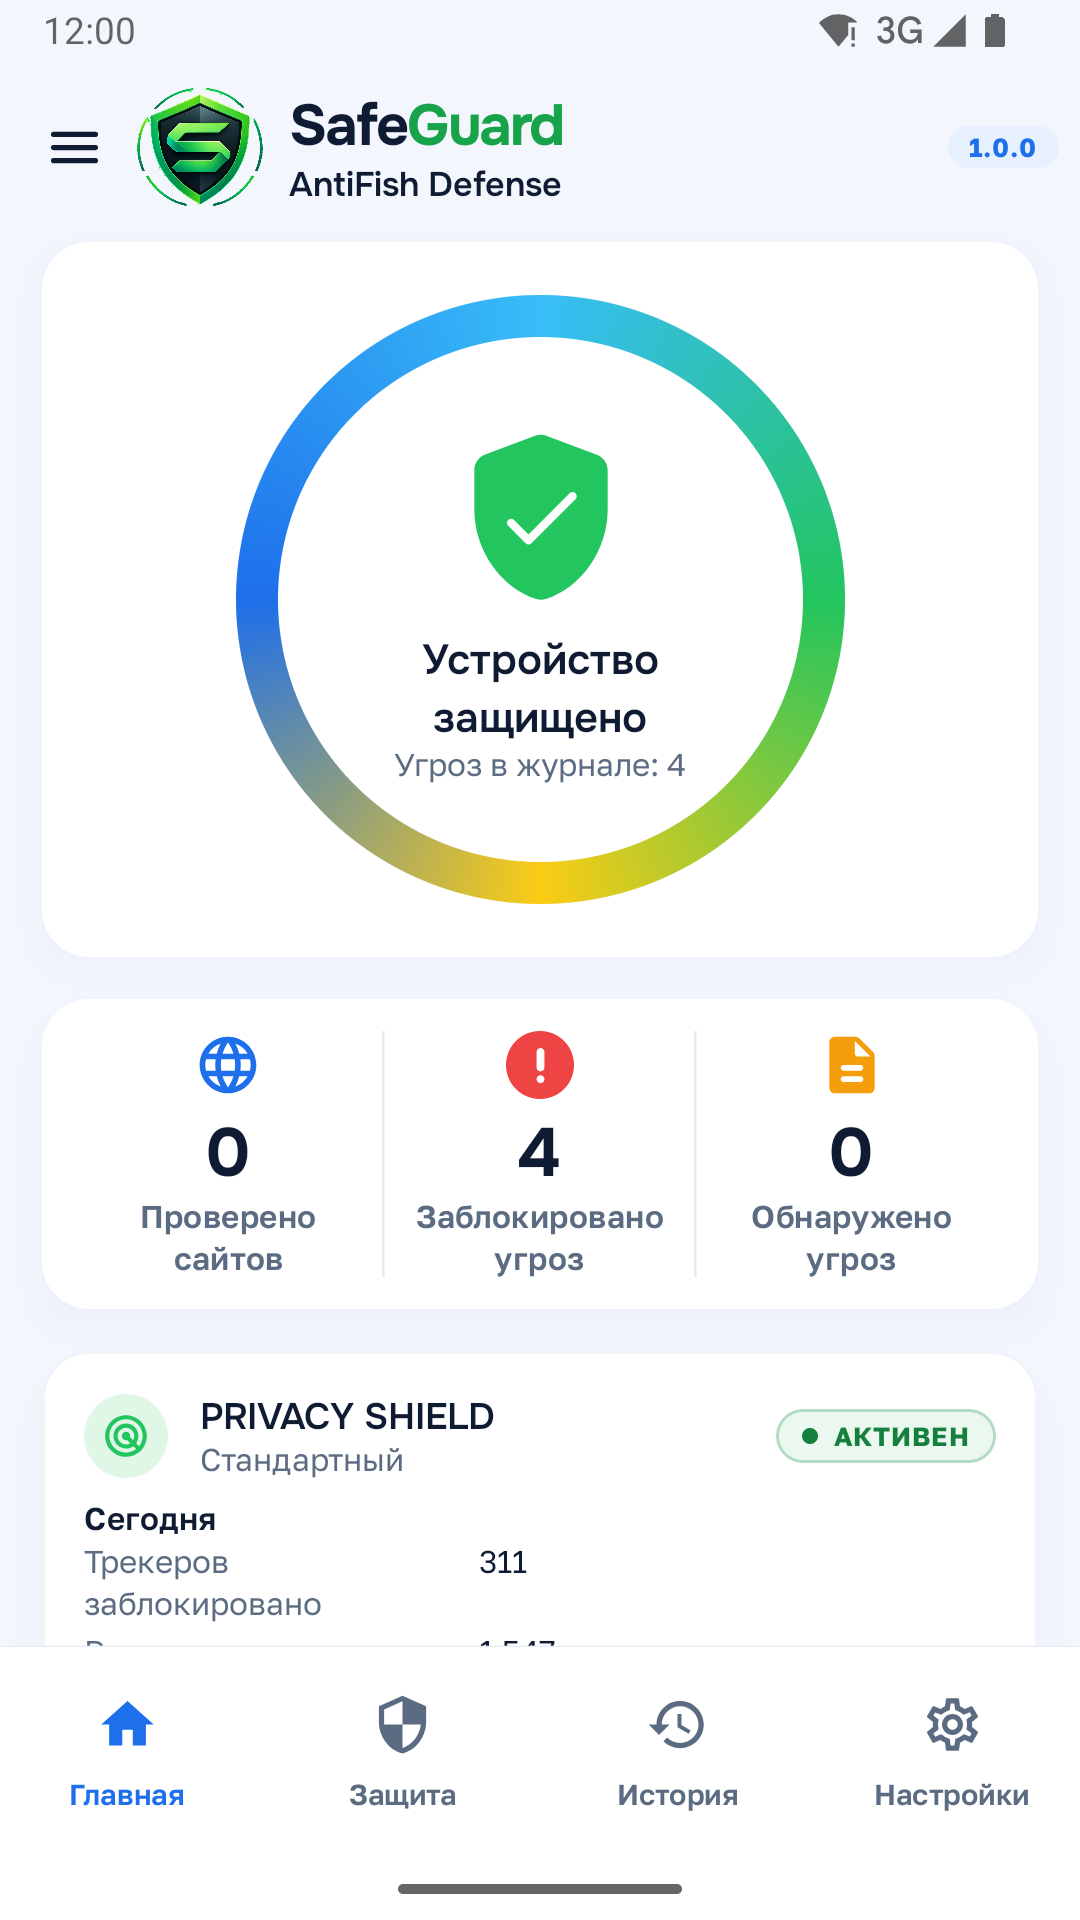
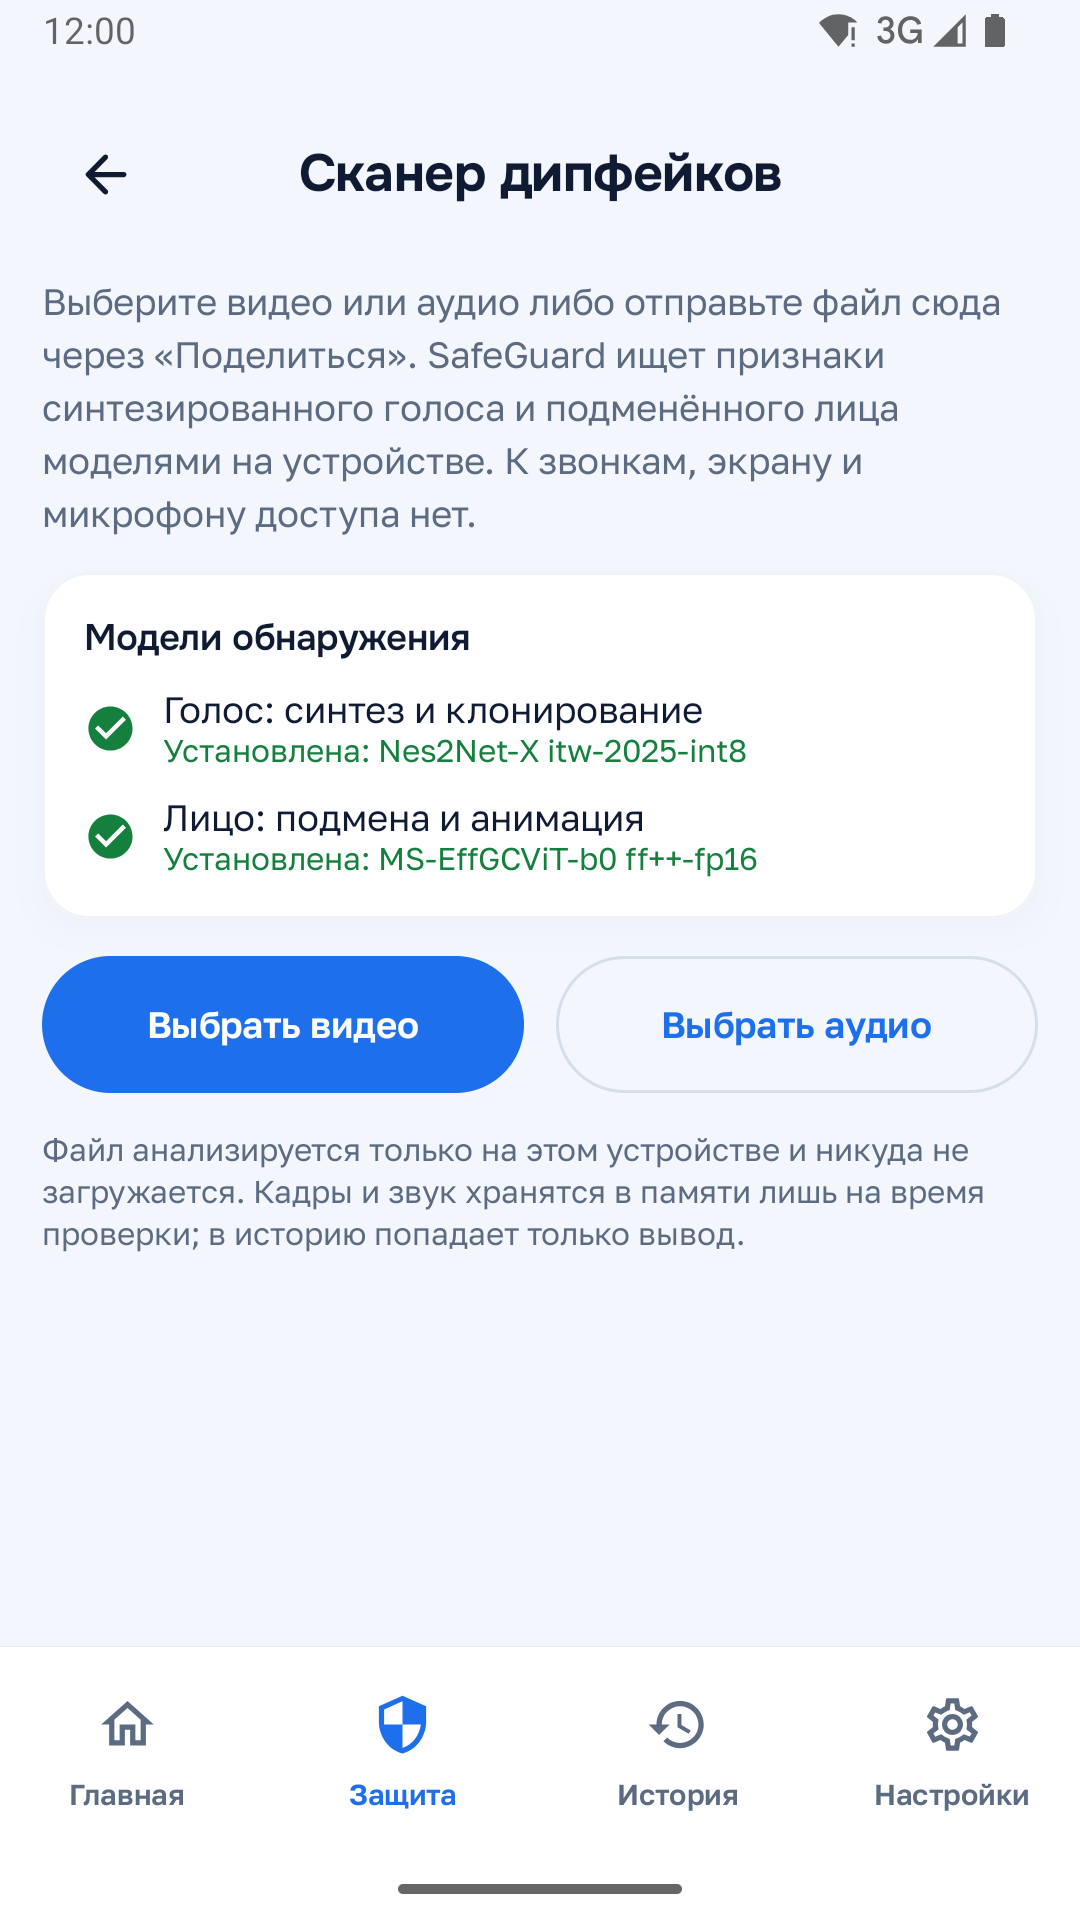
Реальные экраны SafeGuard AntiFish Defense v1.0.0.
Следите за развитием проекта, изучайте исходный код и новые версии в репозитории на GitHub.
SafeGuard является дополнительным инструментом мобильной безопасности и не должен позиционироваться как замена всем механизмам безопасности Android.
Нет. Обычные функции SafeGuard не должны требовать содержимое паролей, PIN, CVV или OTP.
Нет. Возможности анализа HTTPS зависят от технического сценария. Большая часть HTTPS-содержимого остаётся зашифрованной.
Часть локальных механизмов может работать offline по последней доступной локальной базе. Online reputation и обновление баз требуют сети.
Нет. Ни одно защитное приложение не может гарантировать обнаружение абсолютно всех угроз.